
Obránci firemní kybernetické bezpečnosti dostávají do rukou nové mocné zbraně v podobě Microsoft Defender Integrated Security Operations Center (ISOC), který ještě více kombinuje benefity Microsoft Defender (XDR) a Microsoft Sentinel (SIEM) v jedné konzoli.
Útočníci dnes využívají AI agenty a automatizují postupy, na které dřív potřebovali celé týmy a týdny příprav. Nelze držet krok, pokud jsou ochrana a bezpečnostní operace oddělené, protože každé předání mezi nástroji zpomaluje obránce.
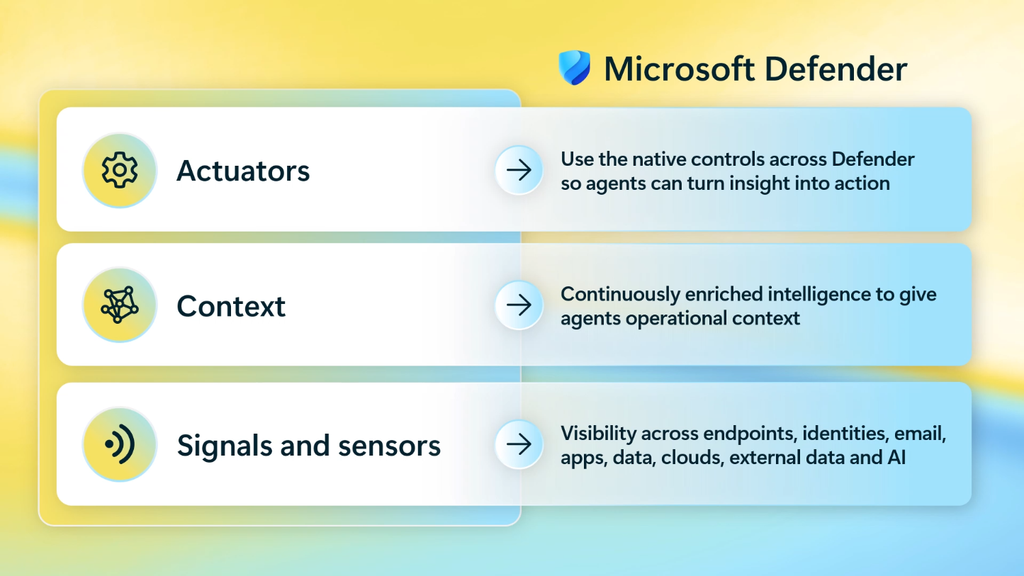
Odpovědí je ISOC: Microsoft Defender (XDR) a Microsoft Sentinel (SIEM) pracují jako jeden systém nad společnými signály, kontextem a kontrolami. Lidé i AI agenti tak pracují se stejnými daty a ve stejném prostředí. Nad vším zároveň bdí Security Copilot, který umožňuje jít analytikům v obraně zase o notný kus dál.
Microsoft staví ISOC na třech pilířích:
- Určeno pro agentickou bezpečnost. Signály, kontext a ovládací prvky jsou sdílené napříč vlastními zdroji dat ze služeb Microsoft i třetích stran, které jsou vzájemně obohacovány.
- Integrovaná ochranná smyčka. Poznatky z reakce na incident se vracejí do preventivní ochrany. Příkladem je automatické narušení probíhajícího útoku (Attack Disruption), které dynamicky reaguje na pohyb útočníka a upravuje nastavení prostředí pro jeho zastavení.
- Navrženo pro praktiky. Jeden produkt, jeden systém a jeden datový model. Analytici organizují práci kolem cíle, ne kolem hranic mezi nástroji.
Klíčová je i myšlenka celého konceptu: strategie zůstává v rukách lidí, škálování se stává autonomním. Lidé určují priority a výsledky, agenti zajišťují rychlost a nepřetržité provádění operací.
ISOC ale není samostatný produkt. Je to rozšíření hodnoty licencí Microsoft 365 E5 a E7 o funkce, které dříve vyžadovaly samostatný nákup Microsoft Sentinel. V současné době je tak řešení primárně určeno pro nové zákazníky. Stávající se ale novinku mohou těšit v následujících měsících.
Co zákazník primárně získá při využití ISOC modelu:
- Delší retence dat. Standardní doba uchování dat z Defender komponent se prodlužuje z 30 na 90 dní. Týká se tedy Defender pro Endpoint, Defender for Office 365, Defender for Identity, Defender for Cloud Apps a Defender for Cloud, logů Entra ID Protection a Azure Activity logů (napojených přes konektor).
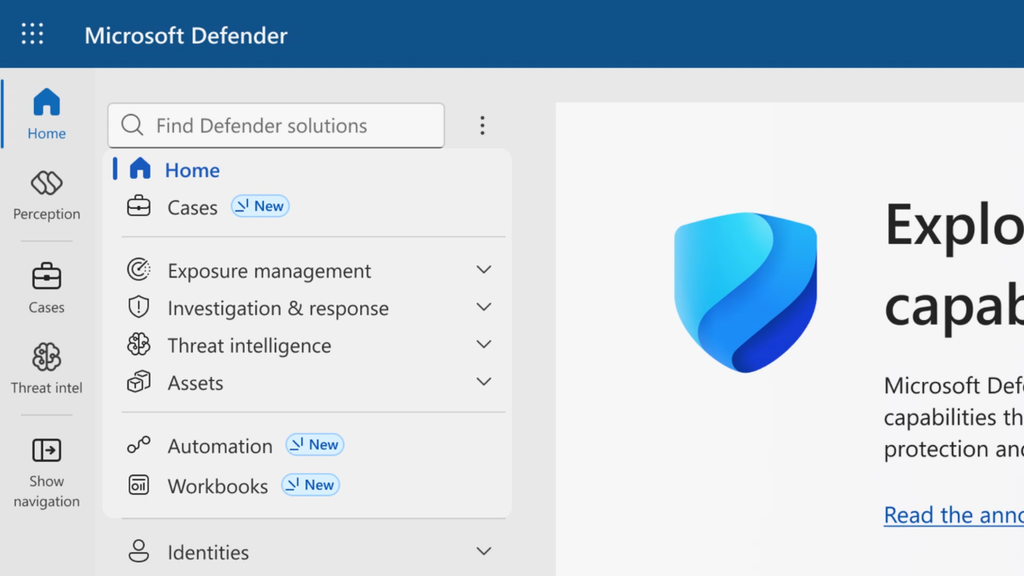
- SIEM funkce přímo v Defender konzoli. Case management, workbooky, vytváření playbooků v přirozeném jazyce (natural language SOAR) a rozšířená pravidla automatizace. Fungují bez dalšího nastavování.
- ISOC workspace pro rozšířený monitoring. Pokud chcete sbírat data mimo ekosystém Microsoftu (500+ konektorů), UEBA, threat intelligence nebo další funkce, vytvoříte ISOC workspace ve své Azure Subscription v jednoduchém průvodci.
- Data Lake za výhodnou cenu. Data z ISOC workspace se zrcadlí do Microsoft Sentinel Data Lake bez dalších nákladů a i cenový benefit za integrované využití je významný, navíc jednodušeji umožňuje nastavit retence nad rámec 90 dní.
Více informací najdete v oficiálních zdrojích:

Buďte první kdo přidá komentář